Mesin fotokopi modern bukan lagi perangkat yang berdiri sendiri. Perangkat terhubung ke jaringan, menerima print job, melakukan scan, menyimpan konfigurasi, berkomunikasi dengan server, dan pada model tertentu memiliki media penyimpanan internal.
Karena itu, keamanan printer sebaiknya menjadi bagian dari kebijakan keamanan IT perusahaan. Tujuannya bukan menimbulkan kekhawatiran, tetapi memastikan perangkat dikelola seperti endpoint lain: dikonfigurasi dengan benar, diperbarui, dibatasi aksesnya, dan dipantau.
Artikel ini merupakan cluster dari cornerstone Teknologi Mesin Fotokopi dan fokus pada kontrol keamanan yang relevan untuk lingkungan bisnis.
Mengapa Printer Perlu Masuk dalam Kebijakan Keamanan IT?
Printer modern memproses dokumen sensitif, memiliki interface administrasi, dan terhubung ke jaringan perusahaan. Jika dibiarkan dengan konfigurasi default, password lemah, firmware lama, atau layanan jaringan yang tidak diperlukan, permukaan risiko dapat bertambah.
Pendekatan yang baik adalah memperlakukan printer sebagai endpoint: inventarisasi, konfigurasi, pembaruan, kontrol akses, dan monitoring.
1. Ubah dan Kelola Password Administrator
Akses administrator memberi kemampuan untuk mengubah konfigurasi jaringan, keamanan, scan, address book, dan fungsi lain. Karena itu, password atau PIN admin perlu dikelola dengan baik.
Gunakan kredensial unik, hindari penggunaan password yang sama di banyak perangkat, dan batasi siapa yang memiliki hak administrasi.
2. Perbarui Firmware Secara Berkala
Firmware mengatur fungsi perangkat dan juga membawa perbaikan keamanan. Perusahaan sebaiknya memiliki proses untuk memeriksa dan menerapkan pembaruan firmware sesuai kebijakan perubahan IT.
HP menjelaskan bahwa pada printer tertentu, pembaruan firmware otomatis digunakan sebagai salah satu lapisan perlindungan untuk membantu menjaga perangkat tetap menggunakan versi firmware terbaru. Referensi HP Wolf Security
3. Gunakan Fitur Validasi Firmware dan Secure Boot jika Tersedia
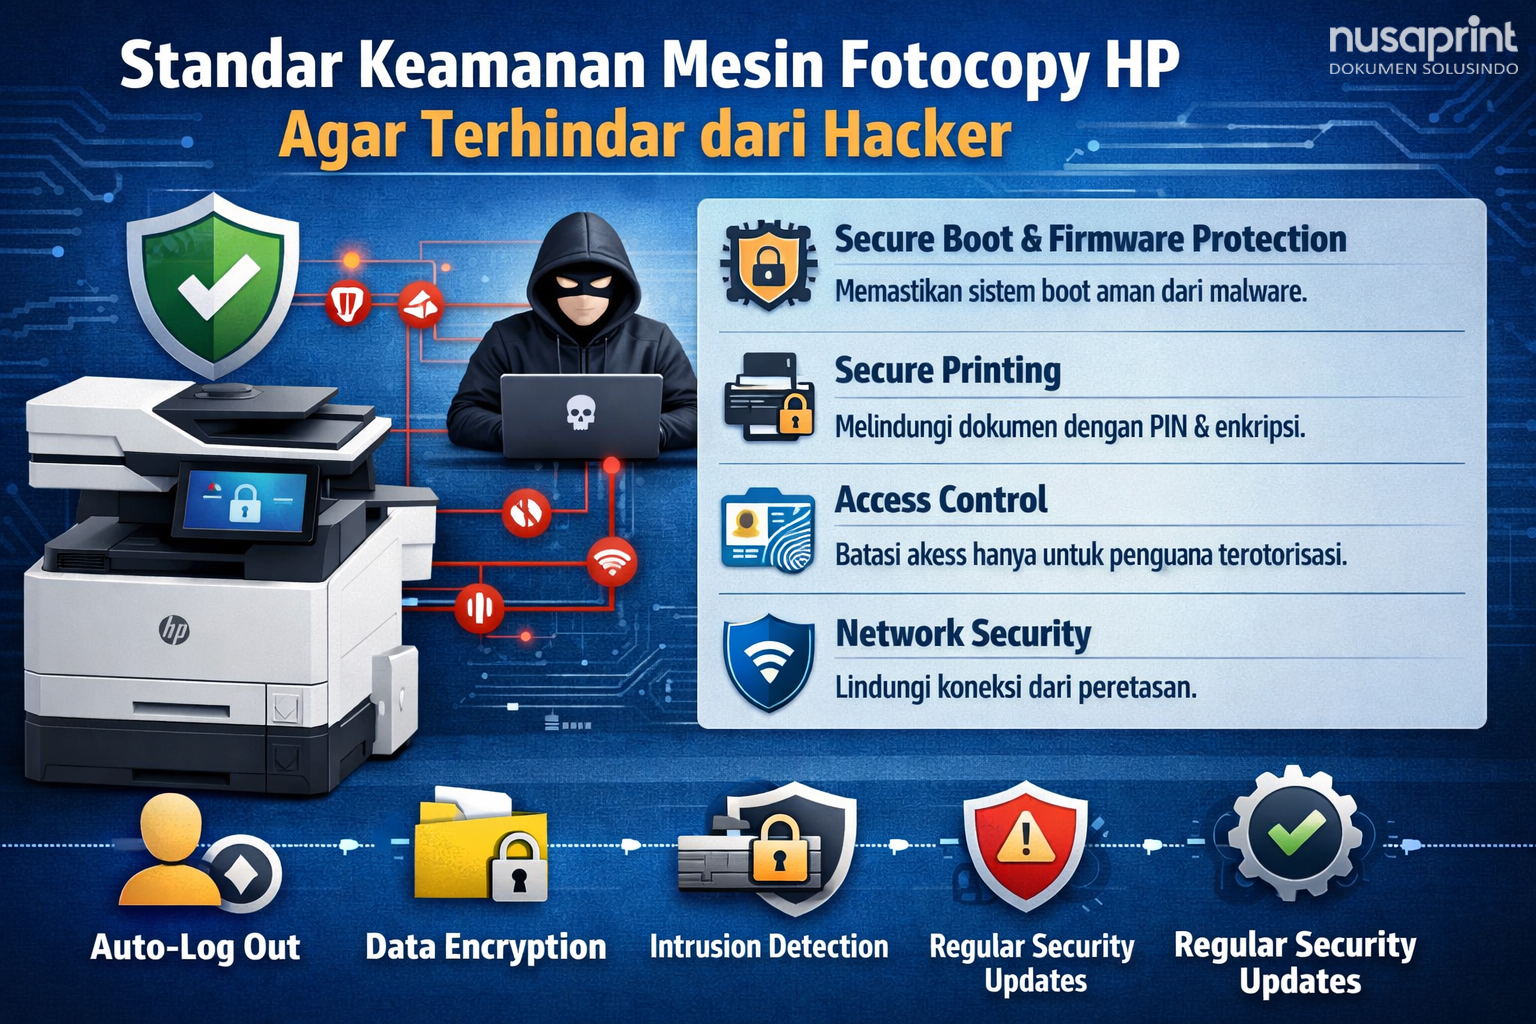
Pada model yang mendukungnya, validasi firmware dan secure boot membantu memastikan perangkat menjalankan kode yang sah saat startup.
Pada lini HP Enterprise tertentu, HP menyebut fitur seperti Sure Start, allowlisting, Runtime Intrusion Detection, dan Connection Inspector sebagai bagian dari perlindungan perangkat dan proses pemulihan otomatis ketika anomali terdeteksi.
Pelajari HP Wolf Enterprise Security
4. Batasi Layanan Jaringan yang Tidak Diperlukan
Perangkat dapat mendukung beberapa protokol dan layanan jaringan. Jangan mengaktifkan semuanya hanya karena tersedia.
Administrator sebaiknya menonaktifkan layanan yang tidak digunakan dan memastikan hanya port, protokol, dan jalur komunikasi yang dibutuhkan yang tetap aktif sesuai kebijakan jaringan perusahaan.
5. Lindungi Embedded Web Server (EWS)
Embedded Web Server adalah salah satu interface penting untuk administrasi printer. Karena EWS dapat digunakan untuk mengubah konfigurasi, aksesnya perlu dibatasi dan dilindungi dengan kredensial yang sesuai.
Jika administrator mengalami masalah saat membuka EWS, lihat panduan HP Embedded Web Server Tidak Bisa Dibuka.
6. Gunakan Secure Print untuk Dokumen Sensitif
Dokumen HR, finance, kontrak, laporan manajemen, atau data customer sebaiknya tidak langsung keluar ke output tray jika ada risiko diambil oleh orang lain.
Secure Print atau release printing menahan dokumen sampai pengguna melakukan autentikasi di perangkat. Selain meningkatkan kerahasiaan, pendekatan ini juga dapat mengurangi print job yang tidak pernah diambil.
7. Terapkan User Authentication
User Authentication membantu organisasi mengetahui siapa yang menggunakan perangkat dan dapat menjadi dasar untuk menerapkan kebijakan berdasarkan user atau kelompok.
Authentication dapat dikombinasikan dengan PIN, username/password, kartu akses, atau metode lain tergantung software dan perangkat yang digunakan.
8. Pisahkan Hak Administrator dan Hak Pengguna
Pengguna umum tidak seharusnya memiliki akses ke seluruh konfigurasi perangkat. Pisahkan fungsi penggunaan sehari-hari dari fungsi administrasi agar perubahan kritis hanya dilakukan oleh pihak yang berwenang.
9. Perhatikan Scan Workflow dan Address Book
Fitur scan to email, scan to folder, FTP, SharePoint, dan address book dapat menyimpan tujuan atau kredensial tertentu tergantung konfigurasi. Karena itu, workflow scan perlu dikelola dan ditinjau secara berkala.
Untuk konteks workflow digital, lihat Scan to Network Folder dan Document Management System.
10. Lindungi Data pada Storage Internal
Sebagian MFP memiliki penyimpanan internal untuk spool, scan, log, atau fungsi lain. Jika perangkat mendukung enkripsi storage, secure erase, atau fitur penghapusan data, manfaatkan sesuai kebijakan perusahaan.
Saat perangkat dipindahkan, dijual, dikembalikan, atau diganti, lifecycle data juga perlu menjadi bagian dari proses decommissioning.
11. Gunakan Network Segmentation jika Relevan
Pada lingkungan enterprise, printer dapat ditempatkan pada VLAN atau segmen jaringan yang sesuai dengan desain keamanan organisasi.
Tujuannya bukan sekadar memisahkan perangkat, tetapi memastikan komunikasi hanya terjadi ke sistem yang dibutuhkan. Implementasi harus dikoordinasikan dengan tim network/security.
12. Pantau Konfigurasi dan Perubahan
Pada fleet yang besar, konfigurasi manual satu per satu sulit dipertahankan. Monitoring dan security management membantu memastikan kebijakan diterapkan secara konsisten dan perubahan dapat diketahui.
HP menyebut HP Security Manager sebagai alat untuk membantu mengotomatisasi penerapan policy dan konfigurasi keamanan pada fleet printer yang didukung. Referensi HP Wolf Enterprise Security
13. Jangan Abaikan Supplies dan Supply Chain
Keamanan perangkat tidak berhenti pada jaringan. HP juga menempatkan chip, firmware, dan kemasan cartridge sebagai bagian dari security design pada Original HP supplies.
Referensi HP Supplies Security
14. Dokumentasikan Baseline Keamanan
Perusahaan sebaiknya memiliki baseline konfigurasi yang menjelaskan pengaturan apa yang harus aktif atau nonaktif pada printer.
Contoh area yang dapat masuk baseline:
- Password/PIN administrator;
- Firmware version;
- HTTP/HTTPS policy;
- Protokol dan port yang aktif;
- SNMP configuration;
- Secure print dan authentication;
- Scan destination;
- Logging dan monitoring;
- Storage/data erase policy;
- Lifecycle dan decommissioning.
Keamanan Printer Bukan Hanya Masalah IT
IT memang mengelola jaringan dan konfigurasi, tetapi pengguna, procurement, service provider, dan pemilik proses juga memiliki peran.
Procurement perlu mempertimbangkan kemampuan security saat memilih perangkat. Pengguna perlu mengikuti workflow secure print. Service provider perlu menjaga konfigurasi dan dokumentasi saat melakukan perubahan.
Kapan Perusahaan Perlu Melakukan Assessment?
Assessment layak dilakukan ketika perusahaan memiliki banyak printer, konfigurasi berbeda-beda, firmware tidak terdokumentasi, akses admin tidak jelas, atau ingin menerapkan secure print dan authentication secara lebih terstruktur.
Jika baseline perangkat dan security belum tersedia, Print Environment Assessment dapat digunakan sebagai langkah awal untuk memetakan kondisi lingkungan cetak.
Keamanan sebagai Bagian dari Managed Print Services
Pada lingkungan dengan banyak perangkat, security menjadi lebih mudah dikelola jika terintegrasi dengan monitoring, policy, fleet management, service, dan lifecycle.
Pelajari pendekatan tersebut pada halaman Managed Print Services Nusaprint.
Checklist Keamanan Mesin Fotokopi
- Apakah setiap printer memiliki admin password/PIN yang dikelola?
- Apakah firmware diperbarui sesuai kebijakan IT?
- Apakah layanan jaringan yang tidak digunakan sudah dinonaktifkan?
- Apakah akses EWS dibatasi?
- Apakah dokumen sensitif menggunakan Secure Print?
- Apakah user authentication diperlukan?
- Apakah scan destination dan address book ditinjau?
- Apakah storage internal dan data erase policy dipahami?
- Apakah printer masuk ke inventory dan monitoring?
- Apakah ada proses decommissioning ketika perangkat diganti?
Kesimpulan
Keamanan mesin fotokopi bukan satu fitur tunggal. Perlindungan yang baik dibangun dari konfigurasi administrator, firmware, jaringan, authentication, secure print, monitoring, storage, dan lifecycle perangkat.
Semakin banyak printer dan pengguna, semakin penting memiliki baseline yang konsisten. Printer sebaiknya dikelola sebagai bagian dari endpoint dan information environment perusahaan, bukan hanya sebagai mesin output.
Pelajari Teknologi Mesin Fotokopi
Teknologi Mesin Fotokopi
Belum memiliki baseline keamanan dan konfigurasi printer?
Mulai Print Environment Assessment